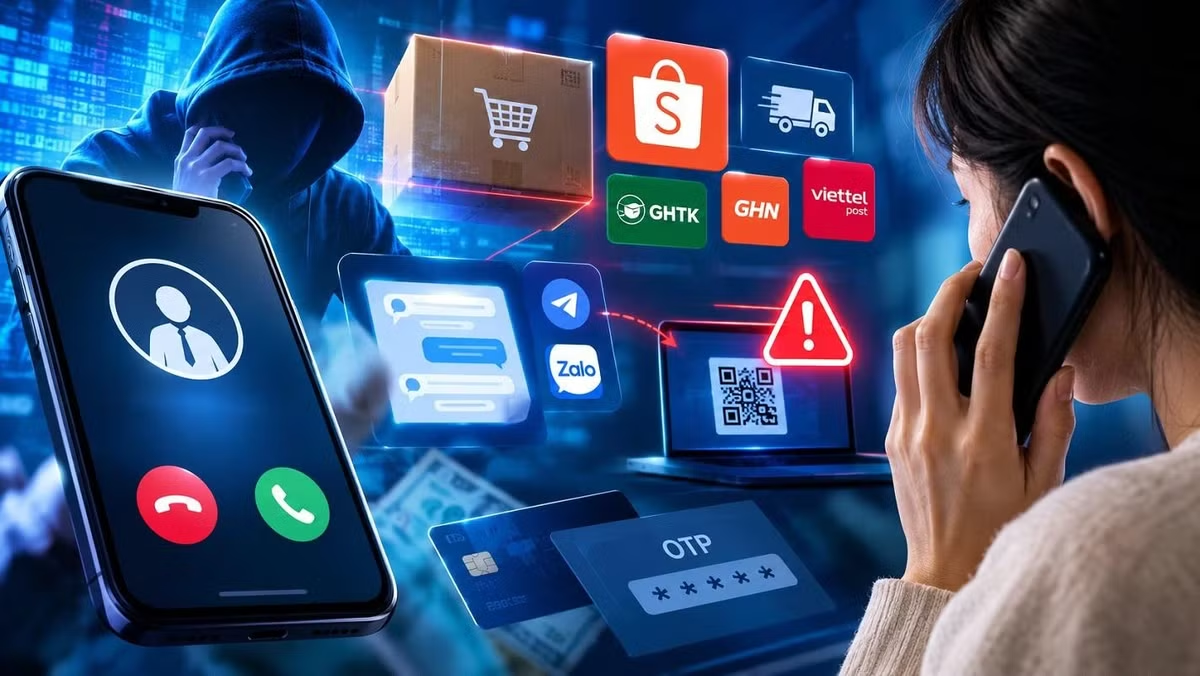
Mua sắm trực tuyến ngày càng phổ biến cũng tạo điều kiện để kẻ gian khai thác thông tin đơn hàng nhằm thực hiện các kịch bản lừa đảo có tính cá nhân hóa cao. Theo cảnh báo của Công an thành phố Hà Nội, thời gian gần đây, nhiều người mua hàng online nhận được cuộc gọi từ những người tự xưng là nhân viên sàn thương mại điện tử, đại diện thương hiệu hoặc đơn vị vận chuyển.
Thủ đoạn lừa đảo bắt đầu từ một cuộc gọi “biết quá rõ”
Điểm đáng chú ý là những người gọi đến thường nắm khá chính xác thông tin về giao dịch của nạn nhân. Họ có thể đọc đúng tên người mua, tên sản phẩm vừa đặt, thời điểm đơn hàng được giao thành công hoặc một số thông tin liên quan đến quá trình nhận hàng. Những chi tiết tưởng như chỉ nhân viên của sàn hoặc đơn vị vận chuyển mới biết khiến người nghe dễ mất cảnh giác và tin rằng đây là cuộc gọi chăm sóc khách hàng chính thức.
Sau khi tạo dựng được lòng tin, đối tượng đưa ra nhiều lý do để yêu cầu người mua phối hợp xử lý. Một trong những kịch bản được cảnh báo là thông báo sản phẩm vừa nhận nằm trong lô hàng có lỗi từ nhà sản xuất, thuộc danh mục hàng hóa không được phép lưu thông hoặc có nguy cơ gây ảnh hưởng đến người sử dụng. Đối tượng sau đó yêu cầu khách hàng phối hợp thu hồi sản phẩm, đồng thời đưa ra lời hứa sẽ hoàn tiền hoặc bồi thường.
Thực tế, việc một người lạ biết chính xác thông tin đơn hàng không đồng nghĩa cuộc gọi đó đến từ sàn thương mại điện tử hay thương hiệu. Dữ liệu liên quan đến giao dịch của người dùng có thể bị lộ lọt, đánh cắp hoặc mua bán trái phép trong quá trình sử dụng dịch vụ trực tuyến. Khi có được những dữ liệu này, kẻ gian có thể xây dựng kịch bản riêng cho từng nạn nhân thay vì sử dụng những lời mời chào chung chung như các hình thức lừa đảo truyền thống.
Đây cũng là điểm khiến thủ đoạn này nguy hiểm. Nếu một cuộc gọi chỉ yêu cầu cung cấp thông tin cá nhân hoặc giới thiệu chương trình khuyến mãi, người dùng có thể dễ dàng nghi ngờ. Ngược lại, khi người gọi biết chính xác món hàng mà nạn nhân vừa nhận, cuộc trò chuyện có vẻ hợp lý hơn và tâm lý cảnh giác cũng dễ bị hạ thấp.
Sau khi nạn nhân đồng ý trả lại sản phẩm, kẻ gian tiếp tục đưa ra bước tiếp theo với lý do cần xác minh thông tin để hoàn tiền hoặc tạo mã thu hồi hàng. Người mua có thể được yêu cầu kết bạn, nhắn tin qua Zalo, Telegram, Facebook hoặc một nền tảng khác. Việc chuyển cuộc trao đổi khỏi ứng dụng thương mại điện tử là một mắt xích quan trọng, bởi từ đây kẻ gian có thể chủ động gửi đường link, mã QR hoặc hướng dẫn thao tác mà không chịu sự kiểm soát của hệ thống chính thức.
Một kịch bản phổ biến là nạn nhân được gửi tới trang web có giao diện mô phỏng ngân hàng, sàn thương mại điện tử hoặc đơn vị vận chuyển. Người dùng có thể được yêu cầu nhập thông tin tài khoản, mật khẩu, mã OTP hoặc các dữ liệu xác thực khác với lý do “xác minh tài khoản nhận tiền”. Chỉ cần cung cấp những thông tin này, nạn nhân có nguy cơ trao quyền kiểm soát tài khoản cho kẻ gian.
Ở một biến thể khác, đối tượng gửi đường link hoặc mã QR và hướng dẫn người dùng thực hiện các bước để “nhận tiền bồi thường”. Thậm chí, nạn nhân có thể được yêu cầu chuyển trước một khoản phí nhỏ với cam kết số tiền này sẽ được hoàn lại cùng khoản tiền bồi thường. Khoản phí ban đầu có thể không lớn, nhưng mục tiêu thực sự của kẻ gian có thể là tiếp tục dẫn dụ nạn nhân thực hiện các giao dịch hoặc cung cấp thông tin quan trọng hơn.
Nguy hiểm hơn, người dùng có thể được hướng dẫn cài đặt ứng dụng hoặc thực hiện các thao tác ngoài quy trình thông thường. Khi đó, nguy cơ không chỉ dừng ở việc mất một khoản tiền mà còn có thể liên quan đến việc tài khoản ngân hàng, dữ liệu cá nhân hoặc thiết bị bị kiểm soát.
Công an thành phố Hà Nội khuyến cáo người dân không nên tự ý mang hàng đi gửi trả theo hướng dẫn từ những cuộc gọi không được xác thực. Khi nhận thông báo bất thường về đơn hàng, cách an toàn nhất là mở trực tiếp ứng dụng thương mại điện tử đã sử dụng để kiểm tra lịch sử giao dịch và trạng thái đơn hàng. Nếu cần xác minh, người dùng nên chủ động liên hệ bộ phận chăm sóc khách hàng thông qua kênh chính thức của sàn hoặc thương hiệu.
Người dân cũng không nên truy cập đường link lạ, quét mã QR không rõ nguồn gốc hoặc cung cấp thông tin tài khoản ngân hàng, mật khẩu và mã OTP cho bất kỳ người nào qua điện thoại hay ứng dụng nhắn tin. Đặc biệt, yêu cầu chuyển tiền trước để nhận tiền hoàn hoặc tiền bồi thường là dấu hiệu cần đặc biệt cảnh giác.
Nếu đã lỡ cung cấp thông tin hoặc thực hiện giao dịch đáng ngờ, người dùng cần nhanh chóng liên hệ ngân hàng để yêu cầu khóa tài khoản hoặc áp dụng biện pháp bảo vệ cần thiết. Đồng thời, cần lưu lại tin nhắn, số điện thoại, lịch sử cuộc gọi, đường link, mã QR và thông tin giao dịch để phục vụ quá trình trình báo cơ quan công an.
Chuyên gia cảnh báo dữ liệu thật đang được biến thành “mồi câu”
Ảnh minh họa
Theo chuyên gia an ninh mạng Vũ Ngọc Sơn, các hình thức lừa đảo trực tuyến đang ngày càng được cá nhân hóa, trong đó dữ liệu của người dùng trở thành một trong những yếu tố quan trọng giúp kẻ gian xây dựng kịch bản thuyết phục. Từ giả mạo cửa hàng, chiếm đoạt tài khoản, yêu cầu đặt cọc đến mạo danh đơn vị giao hàng, tội phạm có thể kết hợp nhiều phương thức để đánh vào lòng tin, sự tham lam hoặc nỗi sợ hãi của nạn nhân.
Trong trường hợp giả danh đơn vị xử lý đơn hàng, việc kẻ gian biết chính xác thông tin sản phẩm là một ví dụ điển hình. Dữ liệu thật không khiến cuộc gọi trở thành cuộc gọi chính thức, nhưng lại giúp đối tượng tạo ra cảm giác tin cậy ban đầu. Khi nạn nhân đã tin người gọi, những yêu cầu tiếp theo như truy cập đường link, quét mã QR, cung cấp OTP hoặc chuyển tiền sẽ dễ được chấp nhận hơn.
Ông Sơn cho rằng người dùng đang đứng trước một nghịch lý của kỷ nguyên số. Công nghệ giúp hoạt động mua sắm, thanh toán và giao nhận trở nên nhanh chóng, thuận tiện, nhưng đồng thời cũng khiến tài sản có thể bị tiếp cận và chuyển dịch chỉ trong thời gian rất ngắn nếu người dùng mắc sai sót.
Bên cạnh các thủ đoạn dựa trên dữ liệu bị lộ, tội phạm mạng còn tận dụng những công nghệ mới như trí tuệ nhân tạo và Deepfake để giả mạo hình ảnh, giọng nói hoặc danh tính. Những công cụ này có thể được kết hợp với dữ liệu cá nhân nhằm tạo ra các kịch bản có tính thuyết phục cao hơn, qua đó tác động vào cảm xúc và khả năng phán đoán của nạn nhân.
Để giảm nguy cơ, ông Vũ Ngọc Sơn đề xuất cách tiếp cận dựa trên “Khiên số 3 lớp”, gồm hành lang pháp lý, công nghệ phòng vệ và kỹ năng số của người dùng. Theo chuyên gia, ba lớp này cần được triển khai đồng thời bởi chỉ một biện pháp riêng lẻ khó có thể xử lý toàn bộ các dạng lừa đảo đang biến đổi nhanh chóng.
Ở lớp pháp lý, Luật Bảo vệ dữ liệu cá nhân 2025 được đề cập như một cơ sở nhằm ngăn chặn việc đánh cắp, mua bán hoặc trao đổi trái phép dữ liệu cá nhân. Đây là vấn đề có ý nghĩa trực tiếp với các vụ giả danh, bởi dữ liệu về tên, số điện thoại, địa chỉ hoặc lịch sử giao dịch có thể trở thành đầu vào để kẻ gian tiếp cận nạn nhân bằng những cuộc gọi tưởng như hợp pháp.
Theo nội dung được cung cấp, dự thảo Luật An ninh mạng 2025 cũng tiếp tục đặt vấn đề an ninh dữ liệu vào trọng tâm, đồng thời đề cập việc ngăn chặn các hành vi sử dụng công nghệ để giả mạo thông tin, hình ảnh, giọng nói hoặc làm nhái sản phẩm, thương hiệu. Ở phạm vi quốc tế, Việt Nam cũng thúc đẩy hợp tác chống tội phạm mạng xuyên biên giới thông qua Công ước Hà Nội, hướng tới tăng cường phối hợp trong chia sẻ dữ liệu, thu thập bằng chứng số và xử lý tội phạm mạng.
Ở lớp công nghệ, các ngân hàng và tổ chức tài chính đã triển khai nhiều phương thức xác thực như mật khẩu, OTP, sinh trắc học và phân tích hành vi nhằm phát hiện giao dịch bất thường. Việc kết nối cảnh báo tài khoản liên quan đến hoạt động phạm tội giữa các ngân hàng với cơ quan chức năng cũng được kỳ vọng góp phần phát hiện, ngăn chặn giao dịch đáng ngờ và hỗ trợ thu hồi tài sản.
Tuy nhiên, công nghệ phòng vệ chỉ phát huy hiệu quả khi người dùng không chủ động trao thông tin bảo mật cho kẻ gian. Theo ông Sơn, kỹ năng số vì vậy là lớp bảo vệ đặc biệt quan trọng. Người dân cần hình thành thói quen kiểm tra thông tin qua kênh chính thức thay vì phản ứng ngay trước những yêu cầu được đưa ra qua điện thoại.
Ông Sơn khuyến nghị người dùng áp dụng nguyên tắc “3 Không - 3 Nhanh”. Trong đó, “3 Không” gồm không tin tưởng tuyệt đối, kể cả khi đối tượng sử dụng video call; không cài ứng dụng từ những liên kết lạ và không chuyển tiền khi chưa xác thực. “3 Nhanh” là nhanh tra cứu khi nhận thông tin đáng ngờ, nhanh ngắt kết nối khi nhận thấy dấu hiệu bị đe dọa hoặc thao túng và nhanh báo cáo cơ quan chức năng khi phát sinh sự cố.
Chuyên gia cũng nhấn mạnh rằng người dùng không nên đánh giá mức độ an toàn của một cuộc gọi chỉ dựa trên việc người gọi biết nhiều thông tin cá nhân. Trong môi trường số, những dữ liệu tưởng như riêng tư có thể đã xuất hiện ở nhiều hệ thống khác nhau. Vì vậy, việc xác thực phải được thực hiện độc lập, tốt nhất thông qua ứng dụng, website hoặc số hotline chính thức mà người dùng tự tìm kiếm.
“Cẩm nang An ninh mạng” do Hiệp hội An ninh mạng quốc gia biên soạn cũng được ông Sơn đề cập như một nguồn tài liệu giúp người dân nhận diện các hình thức lừa đảo và trang bị kỹ năng phòng tránh. Bên cạnh đó, thế hệ trẻ có thể hỗ trợ cha mẹ, ông bà nâng cao nhận thức về các thủ đoạn trên mạng, qua đó tạo thêm một lớp bảo vệ trong gia đình.
Trong trường hợp mua sắm trực tuyến, nguyên tắc quan trọng nhất là không để một cuộc gọi bất ngờ phá vỡ quy trình xác thực thông thường. Nếu một vấn đề thực sự phát sinh với đơn hàng, thông tin liên quan thường có thể được kiểm tra trực tiếp trên ứng dụng hoặc thông qua kênh hỗ trợ chính thức. Khi người gọi yêu cầu chuyển sang nền tảng khác, cung cấp OTP, mật khẩu, quét mã QR hoặc chuyển tiền để được hoàn tiền, người dùng nên dừng giao dịch và kiểm tra lại từ đầu.
An toàn trong mua sắm trực tuyến vì thế không chỉ phụ thuộc vào công nghệ của sàn thương mại điện tử hay ngân hàng. Việc bảo vệ dữ liệu, duy trì thói quen xác minh và phản ứng nhanh khi phát hiện bất thường cũng đóng vai trò quan trọng. Khi ba lớp gồm pháp lý, công nghệ và kỹ năng người dùng cùng được củng cố, những cuộc gọi “biết rõ đơn hàng” sẽ khó biến thành chiếc bẫy chiếm đoạt tài sản.