Các chuyên gia an ninh mạng cảnh báo một phương thức tấn công mới đang nhắm vào người dùng điện thoại Android, trong đó kẻ gian lợi dụng mã độc và công nghệ NFC để can thiệp vào quá trình giao tiếp giữa thẻ ngân hàng và smartphone. Theo phân tích của Group-IB, chiến dịch thường không bắt đầu bằng việc đánh cắp thẻ trực tiếp mà thông qua social engineering, khi nạn nhân nhận cuộc gọi hoặc tin nhắn từ người tự xưng là nhân viên ngân hàng, điện lực hay một đơn vị dịch vụ quen thuộc. Sau khi tạo được lòng tin, kẻ gian tìm cách thuyết phục người dùng cài một ứng dụng được cho là cần thiết để xác minh tài khoản, xử lý giao dịch hoặc giải quyết một vấn đề khẩn cấp. Thực chất, đây có thể là phần mềm độc hại được thiết kế để giành quyền kiểm soát thiết bị.
Mã độc trên Android có thể bị lợi dụng để khai thác NFC và chuyển tiếp dữ liệu trong các cuộc tấn công nhằm vào thẻ ngân hàng.
Một khi ứng dụng độc hại được cài đặt, cuộc tấn công có thể chuyển sang giai đoạn nguy hiểm hơn. Theo Group-IB, kẻ gian có thể sử dụng các công cụ điều khiển từ xa như SpyNote để truy cập thiết bị, đồng thời triển khai mã độc chuyên xử lý dữ liệu NFC. Người dùng sau đó có thể bị hướng dẫn đặt thẻ ngân hàng vật lý lại gần điện thoại với lý do kiểm tra hoặc xác thực. Đây là lúc công nghệ NFC bị biến thành mắt xích trong chuỗi tấn công. NFC vốn cho phép các thiết bị trao đổi dữ liệu ở khoảng cách rất gần, nhưng trong kịch bản NFC relay, dữ liệu giao tiếp giữa thẻ và thiết bị có thể được chuyển tiếp qua hạ tầng của kẻ tấn công tới một thiết bị khác ở địa điểm khác. Nhờ vậy, kẻ gian tìm cách thực hiện giao dịch không tiếp xúc mà không nhất thiết phải trực tiếp cầm chiếc thẻ của nạn nhân.
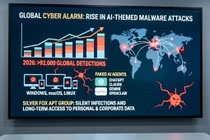
Điểm đáng chú ý là phương thức này khác với kiểu trộm thẻ hoặc sao chép thông tin thẻ truyền thống. Thay vì tìm cách lấy toàn bộ dữ liệu trên thẻ, kẻ tấn công nhắm tới chính quá trình trao đổi dữ liệu diễn ra giữa thẻ không tiếp xúc và thiết bị thanh toán. Group-IB cho biết đã phát hiện hơn 54 tệp APK liên quan đến các chiến dịch NFC malware trong hệ sinh thái tội phạm mạng, cho thấy các công cụ phục vụ hình thức tấn công này đang được phát triển và phân phối ngày càng bài bản. Trong một số trường hợp, thiết bị đã bị kiểm soát còn có thể bị lợi dụng để thực hiện các thao tác liên quan đến tài chính, thậm chí đăng ký khoản vay. Vì vậy, nguy cơ không chỉ nằm ở việc thông tin thẻ bị lộ mà còn ở khả năng kẻ gian thao túng chính thiết bị của nạn nhân.
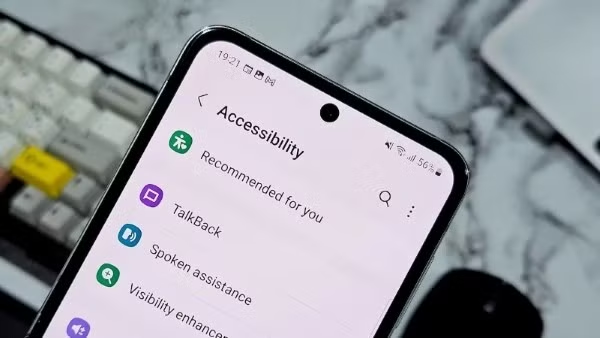
Người dùng không nên cài tệp APK từ nguồn không xác định hoặc cấp quyền Trợ năng cho ứng dụng không rõ mục đích.
Một trong những yếu tố khiến người dùng dễ trở thành mục tiêu là họ có thể tự thực hiện phần lớn thao tác theo hướng dẫn của kẻ gian. Một cuộc gọi giả danh nhân viên ngân hàng có thể yêu cầu người dùng cài ứng dụng để “xác minh tài khoản”, “hủy giao dịch”, “nâng cấp bảo mật” hoặc xử lý một khoản vay. Sau đó, nạn nhân có thể tiếp tục cấp quyền truy cập, mở ứng dụng ngân hàng hoặc đưa thẻ lại gần điện thoại theo yêu cầu. Người dùng Android vì thế không nên cài các tệp APK được gửi qua tin nhắn, email hoặc đường link không rõ nguồn gốc. Đặc biệt, những ứng dụng yêu cầu quyền Trợ năng (Accessibility), quyền đọc tin nhắn, hiển thị trên ứng dụng khác hoặc quyền quản trị thiết bị cần được xem xét kỹ nếu không có lý do rõ ràng. Đây là những quyền có thể bị phần mềm độc hại lợi dụng để theo dõi thao tác và kiểm soát thiết bị.
Nếu đã lỡ cài ứng dụng đáng ngờ, người dùng nên lập tức dừng mọi thao tác liên quan đến tài khoản ngân hàng thay vì tiếp tục làm theo hướng dẫn của người gọi. Có thể kiểm tra danh sách quyền mà ứng dụng được cấp và thu hồi những quyền bất thường, đặc biệt là quyền Trợ năng và quyền quản trị thiết bị. Nếu ứng dụng không thể gỡ theo cách thông thường, người dùng có thể thử khởi động điện thoại ở chế độ an toàn để xóa phần mềm hoặc cân nhắc khôi phục cài đặt gốc trong trường hợp cần thiết. Quan trọng hơn, nếu đã đăng nhập ngân hàng, cung cấp thông tin thẻ hoặc thực hiện giao dịch sau khi cài ứng dụng, cần liên hệ ngay với ngân hàng thông qua số điện thoại, ứng dụng hoặc website chính thức để được hỗ trợ khóa thẻ và các dịch vụ có nguy cơ bị lợi dụng. Người dùng cũng nên đổi mật khẩu các tài khoản quan trọng trên một thiết bị được xác định là an toàn và thường xuyên kiểm tra lịch sử giao dịch. Với các cuộc gọi thúc giục xử lý “khẩn cấp”, nguyên tắc an toàn nhất vẫn là ngắt cuộc gọi và chủ động liên hệ lại đơn vị được nhắc tới qua kênh chính thức.