Người dùng smartphone Android đang đối mặt với nguy cơ từ một chiến dịch mã độc có tên Gigabud, được các chuyên gia bảo mật cảnh báo về khả năng can thiệp sâu vào thiết bị. Thay vì chỉ tìm cách lấy tên đăng nhập hay mật khẩu, mã độc có thể lợi dụng các quyền đặc biệt trên Android để thao tác với ứng dụng và dữ liệu trên điện thoại. Đáng chú ý, một trong những kỹ thuật được mô tả là tạo môi trường riêng trên thiết bị, sau đó đưa bản sao ứng dụng ngân hàng vào đó nhằm phục vụ các hoạt động trái phép. Điều này khiến người dùng có thể không nhận ra bất thường cho đến khi tài khoản phát sinh giao dịch.
Mã độc Gigabud được cảnh báo có thể lợi dụng quyền đặc biệt trên Android để can thiệp sâu vào thiết bị.
Con đường phổ biến để Gigabud tiếp cận thiết bị bắt đầu từ những ứng dụng giả mạo. Kẻ gian có thể dụ nạn nhân tải file APK bên ngoài kho ứng dụng chính thức, núp bóng các tiện ích liên quan đến cơ quan nhà nước, dịch vụ công, hãng hàng không hoặc những dịch vụ quen thuộc. Sau khi cài đặt, ứng dụng độc hại tìm cách thuyết phục người dùng cấp các quyền nhạy cảm, trong đó có Trợ năng (Accessibility) hoặc quyền hiển thị trên ứng dụng khác. Nếu được cấp quyền, mã độc có thể quan sát và tương tác với giao diện điện thoại ở mức sâu hơn, từ đó tìm cách thu thập thông tin đăng nhập, mã PIN hoặc thực hiện những thao tác mà người dùng không chủ động thực hiện.
Điểm đáng lo ngại nằm ở cách Gigabud khai thác cơ chế hồ sơ công việc (Work Profile) của Android. Theo thông tin được cảnh báo, mã độc có thể cài thêm một công cụ độc hại có tên Vwork, được phát triển dựa trên Shelter, để tạo một hồ sơ riêng biệt trên thiết bị. Sau đó, ứng dụng ngân hàng mục tiêu có thể được nhân bản và đưa vào môi trường này. Việc tách ứng dụng giữa các hồ sơ vốn được Android thiết kế nhằm phân chia dữ liệu cá nhân và công việc lại có thể bị lợi dụng để che giấu hoạt động độc hại. Trong một số trường hợp, thao tác của mã độc còn có thể được che phía sau màn hình tối, khiến nạn nhân tưởng điện thoại bị treo hoặc không hoạt động.
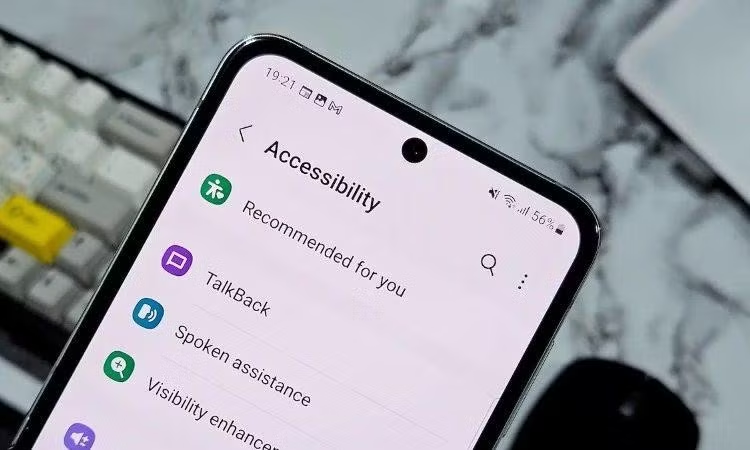
Người dùng nên cảnh giác với ứng dụng yêu cầu quyền Trợ năng hoặc được cài đặt từ file APK không rõ nguồn gốc.
Vì vậy, một ứng dụng ngân hàng xuất hiện thêm bản sao bất thường hoặc một hồ sơ công việc mà người dùng không chủ động tạo là dấu hiệu cần đặc biệt lưu ý. Tuy nhiên, đây không phải bằng chứng chắc chắn thiết bị đã nhiễm Gigabud, bởi một số điện thoại và ứng dụng hợp pháp cũng có thể sử dụng cơ chế hồ sơ riêng. Người dùng nên kiểm tra lại danh sách ứng dụng, hồ sơ công việc và các quyền truy cập đặc biệt nếu phát hiện những thay đổi không rõ nguyên nhân. Quan trọng nhất, không nên cài APK từ đường link được gửi qua tin nhắn, mạng xã hội hoặc các trang web không đáng tin cậy, đặc biệt khi ứng dụng yêu cầu quyền Trợ năng hoặc quyền hiển thị đè lên ứng dụng khác.
Nếu nghi ngờ đã cài phải ứng dụng độc hại hoặc phát hiện giao dịch ngân hàng không do mình thực hiện, người dùng cần ưu tiên bảo vệ tài khoản thay vì tiếp tục sử dụng điện thoại như bình thường. Hãy liên hệ ngay với ngân hàng thông qua số điện thoại hoặc kênh chính thức để yêu cầu khóa tài khoản, thẻ hoặc các dịch vụ giao dịch khi cần thiết, đồng thời kiểm tra lịch sử giao dịch và thông báo cho ngân hàng về nguy cơ thiết bị bị xâm nhập. Sau đó, có thể thu hồi các quyền đặc biệt, gỡ ứng dụng đáng ngờ và sao lưu dữ liệu cần thiết. Với trường hợp nghiêm trọng hoặc không thể xác định thành phần độc hại, khôi phục cài đặt gốc có thể là một biện pháp cần cân nhắc sau khi đã bảo vệ tài khoản và dữ liệu quan trọng.