Các chiêu lừa đảo ngân hàng tưởng như đã lỗi thời đang quay trở lại với diện mạo tinh vi hơn khi được hỗ trợ bởi AI. Theo The Wired, tội phạm có thể tận dụng công nghệ để giảm chi phí làm giả thẻ, cá nhân hóa nội dung gửi đến từng nạn nhân và tăng khả năng khiến người dùng mắc bẫy.
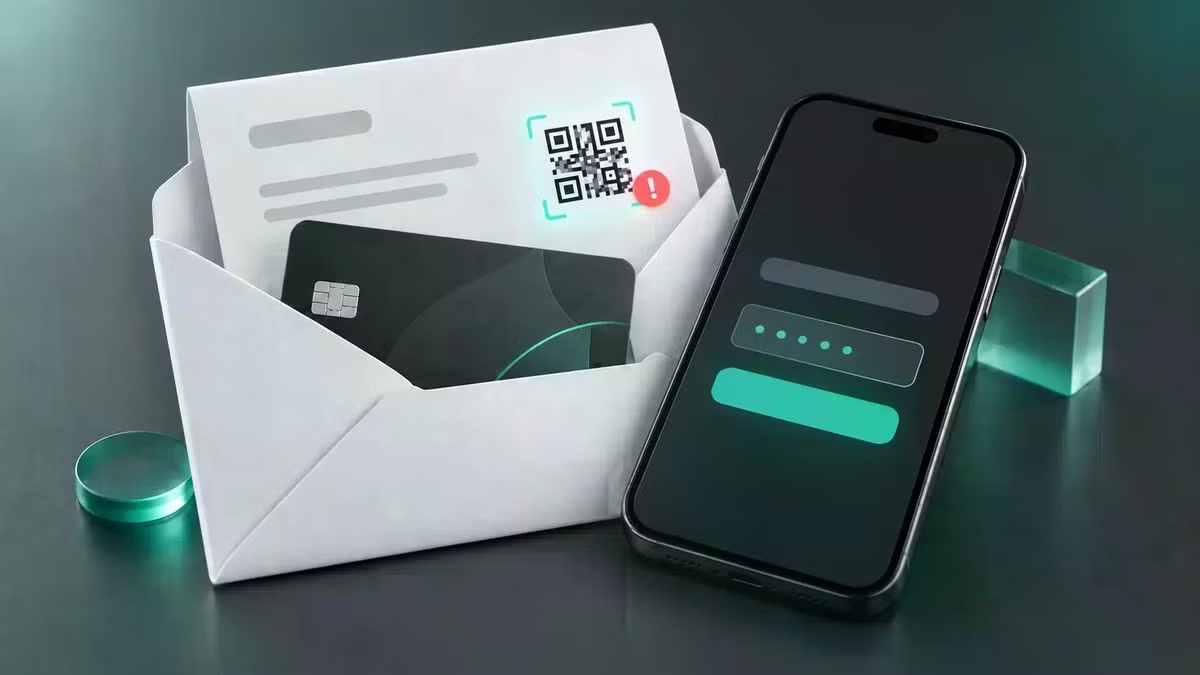
Thẻ ngân hàng giả có thể được sử dụng làm “mồi nhử”, dẫn người dùng quét mã QR và truy cập website giả mạo.
Một trong những thủ đoạn đáng chú ý là gửi thẻ ngân hàng giả qua đường bưu điện. Tại Bồ Đào Nha, Pháp và Đức, một số vụ việc được ghi nhận với kịch bản người dùng nhận thư thông báo thẻ hiện tại sắp hết hạn, kèm thẻ mới và yêu cầu kích hoạt. Thẻ giả thậm chí có thể được in tên thật của khách hàng nhằm tăng mức độ tin cậy. Khi quét mã QR trên thẻ, nạn nhân bị chuyển đến website ngân hàng giả và được yêu cầu nhập thông tin tài khoản, từ đó tạo cơ hội cho kẻ gian tiếp cận tài khoản thật.
Theo chuyên gia ngân hàng số Georg Hauer, AI đang giúp việc sao chép thiết kế và tạo ra những chiếc thẻ được cá nhân hóa trở nên dễ dàng hơn. Dù chi phí làm riêng từng thẻ cao hơn phương thức đại trà, tỷ lệ nạn nhân mắc bẫy cao hơn có thể khiến khoản đầu tư này trở nên đáng giá đối với tội phạm. Điều đáng chú ý là một lá thư vật lý, vốn thường tạo cảm giác chính thống, lại được sử dụng như lớp vỏ để dẫn người dùng đến một cuộc tấn công trực tuyến.
Bên cạnh thẻ giả, thiết bị skimming vẫn là mối đe dọa tại ATM và máy POS. Đây là những thiết bị được gắn trái phép vào đầu đọc thẻ nhằm thu thập dữ liệu từ dải từ hoặc thông tin liên quan đến mã PIN. Theo chuyên gia Gary Warner từ DarkTower, một số hệ thống thanh toán và máy ATM vẫn có thể buộc thẻ chip chuyển sang sử dụng dải từ trong những tình huống nhất định.
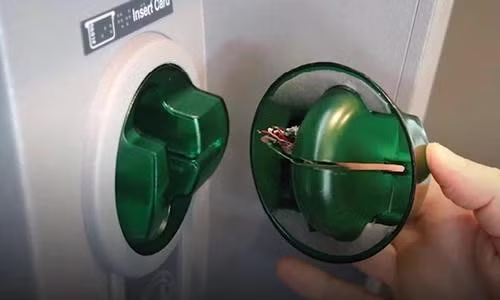
Thiết bị skimming được gắn trái phép tại ATM hoặc máy POS có thể đánh cắp dữ liệu từ dải từ của thẻ.
Điều này tạo ra khoảng trống bảo mật bởi thẻ có chip không đồng nghĩa mọi giao dịch đều được thực hiện bằng chip. Thiết bị bị lỗi hoặc bị can thiệp có thể khiến giao dịch chuyển sang phương thức cũ, tạo điều kiện cho skimmer hoạt động. Mastercard dự kiến dừng phát hành thẻ có dải từ vào năm 2029, trong khi các thẻ còn lại được dự kiến ngừng lưu hành hoàn toàn vào năm 2033. Tuy nhiên, trong giai đoạn chuyển đổi, công nghệ cũ vẫn có thể tiếp tục bị khai thác.
Để hạn chế rủi ro, người dùng nên thận trọng với những lá thư tự nhận là thông báo từ ngân hàng, đặc biệt khi yêu cầu quét mã QR hoặc truy cập đường dẫn để kích hoạt thẻ. Khi sử dụng ATM và máy POS, cần quan sát dấu hiệu bất thường, bộ phận lỏng lẻo hoặc có dấu hiệu bị gắn thêm thiết bị. Quan trọng hơn, sự xuất hiện của AI không khiến các chiêu lừa đảo truyền thống biến mất mà đang giúp chúng rẻ hơn, được cá nhân hóa tốt hơn và khó nhận diện hơn.