Mã độc mới nhắm iPhone, âm thầm đánh cắp mật khẩu

Mã độc P7 DarkSword có thể lấy mật khẩu, ảnh và dữ liệu ví tiền số trên iPhone, đồng thời nhận lệnh điều khiển từ xa mà người dùng khó phát hiện.

Một biến thể mã độc mới mang tên P7 DarkSword đang làm dấy lên lo ngại về an toàn dữ liệu trên iPhone. Theo báo cáo công bố ngày 9/10 của công ty an ninh mạng iVerify, mã độc được phát hiện trong quá trình điều tra một chiếc iPhone nhiễm mã độc của nhân viên tại tổ chức tài chính vào tháng 8/2026. P7 có liên quan đến chuỗi khai thác lỗ hổng DarkSword trên iOS, nhưng được cải tiến để che giấu hoạt động và thu thập dữ liệu hiệu quả hơn.
ip-8201.png
Mã độc P7 DarkSword có thể nhắm đến mật khẩu, ảnh và dữ liệu nhạy cảm trên iPhone. (Ảnh: bhaskarenglish)

Trước đó, các nhà nghiên cứu đã ghi nhận những công cụ tấn công như Coruna và DarkSword nhắm vào các thiết bị chạy phiên bản iOS cũ. Theo iVerify, P7 nổi bật ở khả năng giảm dấu vết hoạt động, hạn chế can thiệp vào những tiến trình đang chạy và tránh lặp lại các cuộc tấn công trên thiết bị đã bị xâm nhập. Biến thể này còn có thể hoạt động trên iOS 18.7, mở rộng phạm vi tương thích so với một số phiên bản DarkSword được theo dõi trước đó.

Đáng chú ý, P7 có thể nhắm đến Keychain, hệ thống của Apple dùng để lưu trữ mật khẩu và thông tin xác thực. Mã độc cũng bổ sung khả năng tìm kiếm dữ liệu liên quan đến ví tiền điện tử, làm tăng nguy cơ lộ thông tin tài chính. Nếu thiết bị đã bị xâm nhập, những dữ liệu nhạy cảm này có thể trở thành mục tiêu thu thập của tin tặc mà người dùng không dễ nhận ra.

Nguy cơ không dừng ở việc đánh cắp dữ liệu. P7 DarkSword có thể kết nối hai chiều với máy chủ chỉ huy và điều khiển (C2), gửi thông tin ra ngoài và tiếp nhận lệnh từ xa. Theo iVerify, các lệnh có thể yêu cầu mã độc tìm kiếm tệp, tải ảnh lên máy chủ, liệt kê ứng dụng đã cài đặt, truy cập dữ liệu trong Apple Notes hoặc quét những tệp lưu trên iPhone. Theo cấu hình mặc định được báo cáo, mã độc liên hệ máy chủ C2 sau mỗi 15 giây để kiểm tra lệnh mới.
ip.png
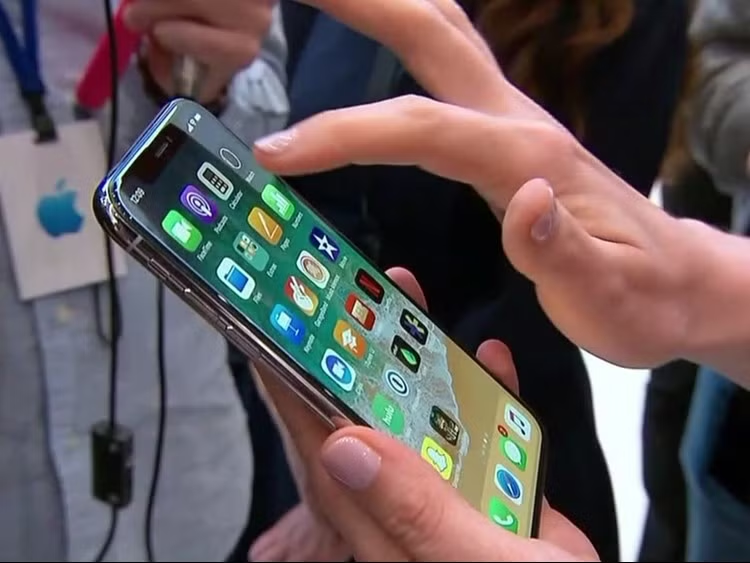
Cập nhật iOS và tránh truy cập liên kết đáng ngờ là những biện pháp quan trọng giúp giảm nguy cơ bị tấn công. (Ảnh: mashable)

Để giảm nguy cơ bị tấn công, người dùng nên cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ, đồng thời cài đặt các bản vá bảo mật do Apple phát hành. Hãng đã cung cấp bản cập nhật cho một số phiên bản hệ điều hành cũ, trong đó có iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7. Người dùng cũng cần thận trọng với website không rõ nguồn gốc, quảng cáo đáng ngờ và đường dẫn lạ. Nếu nghi ngờ iPhone bị xâm nhập, nên hạn chế sử dụng thiết bị để truy cập tài khoản nhạy cảm và tìm hướng dẫn xử lý từ Apple hoặc chuyên gia bảo mật.
Mời quý độc giả xem thêm video: EU chấn động với kế hoạch cấm trẻ dưới 15 tuổi dùng mạng xã hội và chatbot AI.

Cẩn thận bẫy đặt trước iPhone Duo giảm 500 USD

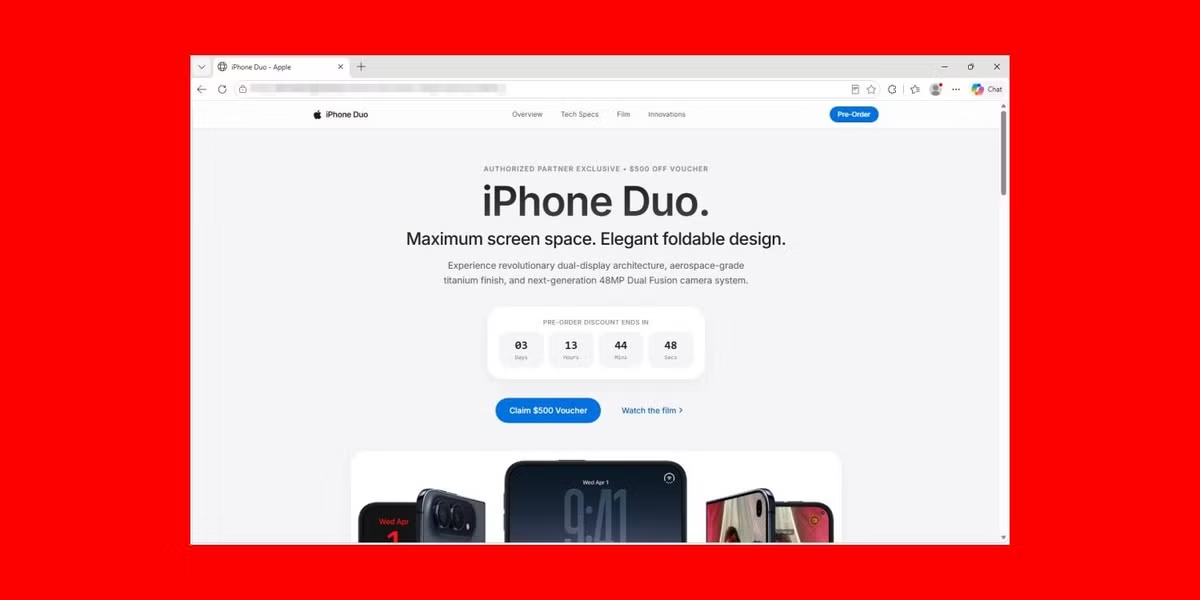
Trang giả mạo iPhone Duo hứa tặng voucher 500 USD nhưng có thể chứa mã khai thác DarkSword, đe dọa iPhone chưa cập nhật phần mềm.

Sức hút từ iPhone Duo, mẫu iPhone màn hình gập đầu tiên của Apple, đang bị kẻ gian lợi dụng để dựng các chiến dịch lừa đảo trực tuyến. Malwarebytes vừa phát hiện một trang web giả mạo giao diện Apple, quảng cáo chương trình đặt trước iPhone Duo kèm voucher trị giá 500 USD.

iPhone nhận cảnh báo bị hack, đừng vội xóa!

Apple vừa gửi cảnh báo phần mềm gián điệp đến người dùng tại 110 quốc gia. Nếu iPhone xuất hiện thông báo này, đừng bỏ qua hay vội xóa dữ liệu.

Nếu chiếc iPhone bất ngờ hiển thị cảnh báo cho biết Apple phát hiện một cuộc tấn công phần mềm gián điệp nhắm mục tiêu, người dùng không nên vuốt bỏ qua như một thông báo thông thường. Trong đợt cảnh báo mới ngày 13/8, Apple cho biết đã gửi thông báo đến những người dùng được đánh giá có khả năng trở thành mục tiêu của các chiến dịch phần mềm gián điệp đánh thuê tại 110 quốc gia. Thông tin này nhanh chóng gây chú ý khi một số người dùng chia sẻ ảnh chụp màn hình lên mạng xã hội và nghi ngờ đây có thể là một hình thức lừa đảo mới. Tuy nhiên, Apple sau đó xác nhận các cảnh báo là chính thức và người nhận nên xem đây là một vấn đề bảo mật nghiêm túc.

Điều quan trọng là không phải mọi người dùng iPhone đều cần lo lắng. Apple mô tả đây là những cảnh báo có độ tin cậy cao, được gửi tới một nhóm người mà công ty tin rằng có thể đang bị nhắm mục tiêu riêng lẻ bởi phần mềm gián điệp tinh vi. Những cuộc tấn công dạng này thường có chi phí rất cao, đòi hỏi năng lực kỹ thuật lớn và không được triển khai đại trà như các chiến dịch phát tán mã độc thông thường. Do đó, việc Apple gửi cảnh báo tại 110 quốc gia không đồng nghĩa hàng loạt iPhone ở những khu vực này đã bị hack. Thay vào đó, cảnh báo cho thấy hệ thống của Apple đã phát hiện dấu hiệu hoặc nguy cơ liên quan đến một mục tiêu cụ thể.

Cảnh báo thủ đoạn chiếm quyền SIM, mất sạch tiền chỉ sau vài phút

Công an cảnh báo thủ đoạn SIM Swap có thể khiến nạn nhân mất quyền kiểm soát tài khoản chỉ trong vài phút.
Không còn đơn thuần là công cụ liên lạc, SIM điện thoại hiện nay đã trở thành "chìa khóa" để xác thực danh tính trên hàng loạt dịch vụ số như ngân hàng, ví điện tử, thư điện tử, mạng xã hội hay các nền tảng giao dịch trực tuyến. Chỉ cần kiểm soát được số thuê bao của một người, tội phạm mạng có thể vượt qua nhiều lớp bảo mật, nhận mã OTP và từng bước chiếm quyền các tài khoản quan trọng. Chính vì vậy, SIM điện thoại đang trở thành mục tiêu mới của các đường dây lừa đảo công nghệ cao.

SIM điện thoại trở thành "chìa khóa số", tội phạm tìm mọi cách chiếm quyền để đánh cắp tài khoản

Đọc nhiều nhất

Tin mới