4 dấu hiệu Zalo có thể đang bị người khác theo dõi

Tin nhắn tự chuyển sang đã xem, thiết bị lạ xuất hiện hay bạn bè nhận tin nhắn bất thường có thể là dấu hiệu tài khoản Zalo đã bị truy cập trái phép.

Với lượng lớn dữ liệu cá nhân được lưu trữ, Zalo trở thành mục tiêu đáng chú ý của những kẻ muốn chiếm quyền tài khoản. Tin nhắn công việc, ảnh giấy tờ, thông tin liên hệ hay các cuộc trò chuyện riêng tư đều có thể bị lộ nếu tài khoản được đăng nhập trên một thiết bị khác. May mắn là hành vi này thường để lại dấu vết, giúp người dùng sớm phát hiện và xử lý.
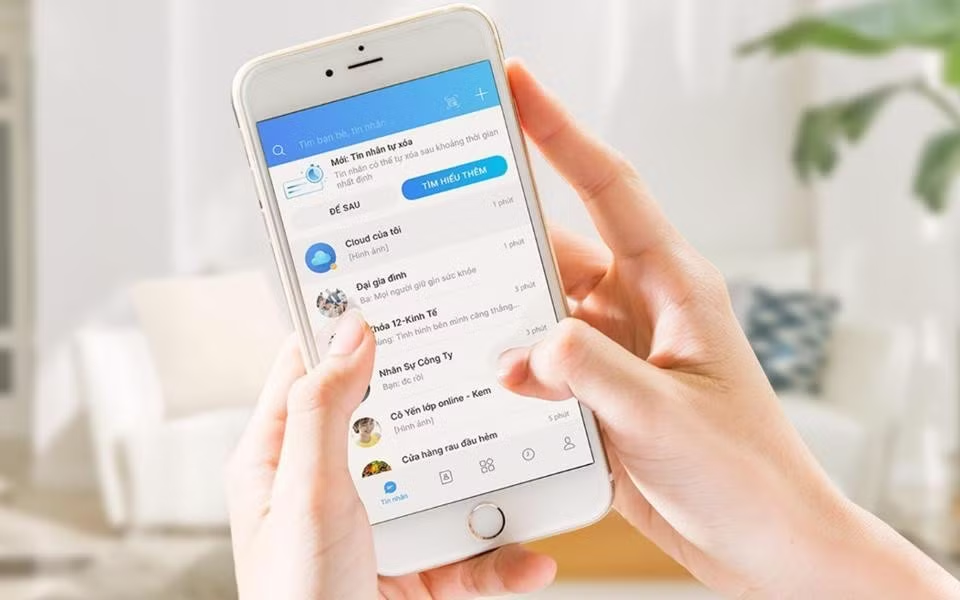
Danh sách thiết bị đăng nhập là nơi người dùng có thể nhanh chóng phát hiện tài khoản Zalo đang được truy cập từ máy lạ.

Một trong những dấu hiệu dễ nhận biết nhất là tin nhắn chuyển sang trạng thái đã xem dù người dùng chưa mở. Bên cạnh đó, các cuộc trò chuyện có thể xuất hiện nội dung bị xóa, thu hồi hoặc thay đổi mà chủ tài khoản không thực hiện. Thông báo về một lần đăng nhập trên thiết bị mới cũng cần được kiểm tra ngay, đặc biệt nếu người dùng chắc chắn không đăng nhập ở nơi khác. Đáng chú ý nhất là danh sách thiết bị xuất hiện một điện thoại hoặc máy tính không quen thuộc. Việc bạn bè nhận được tin nhắn vay tiền, đường link đáng ngờ từ tài khoản cũng có thể là dấu hiệu tài khoản đã bị chiếm quyền.

Người dùng có thể kiểm tra trực tiếp trên ứng dụng Zalo bằng cách vào Cá nhân > Tài khoản và bảo mật > Thiết bị đăng nhập. Danh sách tại đây cho biết những thiết bị đang sử dụng tài khoản. Nếu phát hiện máy lạ, hãy chọn thiết bị đó và đăng xuất ngay. Sau đó, người dùng nên đổi mật khẩu mới, ưu tiên mật khẩu dài, khó đoán và không sử dụng lại mật khẩu của email, mạng xã hội hoặc các dịch vụ tài chính.

Đăng xuất thiết bị lạ chỉ là bước xử lý ban đầu. Để tăng khả năng bảo vệ tài khoản Zalo, người dùng nên kích hoạt xác thực hai lớp nếu tính năng này được hỗ trợ. Khi đó, một lần đăng nhập trên thiết bị mới sẽ cần thêm bước xác nhận, giúp giảm nguy cơ kẻ gian truy cập ngay cả khi đã biết mật khẩu. Với các cuộc trò chuyện nhạy cảm, tính năng ẩn trò chuyện bằng mã PIN cũng có thể được sử dụng để hạn chế người khác nhìn thấy nội dung từ danh sách chat.
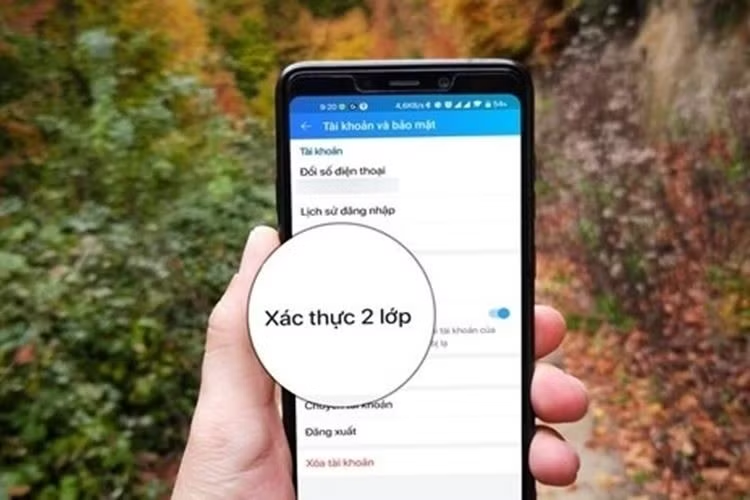
Xác thực hai lớp giúp tăng thêm một lớp bảo vệ cho tài khoản khi đăng nhập trên thiết bị mới.

Ngoài việc đánh cắp thông tin đăng nhập, kẻ gian còn có thể dụ người dùng truy cập website giả mạo thông qua quảng cáo, tin nhắn hoặc chương trình tặng quà. Người dùng tuyệt đối không cung cấp mã OTP, mật khẩu cho bất kỳ ai và không cài ứng dụng từ liên kết không rõ nguồn gốc. Khi nhận được tin nhắn đáng ngờ, nên kiểm tra lại với người gửi qua một kênh khác và sử dụng công cụ báo xấu của Zalo nếu cần thiết.
Mời quý độc giả xem thêm video: Sốc nhân viên văn phòng lạm dụng AI để thăng chức, thực lực thật sự là bao nhiêu.

5 tính năng Zalo nên bật để tránh lộ tin nhắn

Chỉ một lần cho mượn điện thoại hoặc quên đăng xuất Zalo trên máy tính cũng có thể khiến tin nhắn riêng tư bị người khác đọc được.

Zalo không chỉ được dùng để trò chuyện mà còn là nơi nhiều người gửi ảnh cá nhân, giấy tờ, thông tin công việc và dữ liệu tài chính. Vì vậy, một tài khoản bị truy cập trái phép có thể kéo theo nhiều rủi ro về quyền riêng tư và an toàn tài khoản. Bên cạnh mật khẩu, Zalo cung cấp một số tính năng giúp hạn chế nguy cơ này nhưng người dùng cần chủ động thiết lập.

Điện thoại xuất hiện dấu hiệu này, coi chừng mất tiền

Một loại mã độc Android có thể tạo bản sao ứng dụng ngân hàng để hỗ trợ giao dịch trái phép, khiến người dùng khó nhận biết thiết bị đang bị kiểm soát.
Điện thoại xuất hiện dấu hiệu này, coi chừng mất tiền

Người dùng smartphone Android đang đối mặt với nguy cơ từ một chiến dịch mã độc có tên Gigabud, được các chuyên gia bảo mật cảnh báo về khả năng can thiệp sâu vào thiết bị. Thay vì chỉ tìm cách lấy tên đăng nhập hay mật khẩu, mã độc có thể lợi dụng các quyền đặc biệt trên Android để thao tác với ứng dụng và dữ liệu trên điện thoại. Đáng chú ý, một trong những kỹ thuật được mô tả là tạo môi trường riêng trên thiết bị, sau đó đưa bản sao ứng dụng ngân hàng vào đó nhằm phục vụ các hoạt động trái phép. Điều này khiến người dùng có thể không nhận ra bất thường cho đến khi tài khoản phát sinh giao dịch.
Cảnh báo ứng dụng độc hại có thể đánh cắp dữ liệu NFC

Mã độc trên Android đang bị lợi dụng để khai thác NFC, chuyển tiếp dữ liệu thẻ ngân hàng và hỗ trợ kẻ gian thực hiện giao dịch từ xa.

Cảnh báo ứng dụng độc hại có thể đánh cắp dữ liệu NFC

Các chuyên gia an ninh mạng cảnh báo một phương thức tấn công mới đang nhắm vào người dùng điện thoại Android, trong đó kẻ gian lợi dụng mã độc và công nghệ NFC để can thiệp vào quá trình giao tiếp giữa thẻ ngân hàng và smartphone. Theo phân tích của Group-IB, chiến dịch thường không bắt đầu bằng việc đánh cắp thẻ trực tiếp mà thông qua social engineering, khi nạn nhân nhận cuộc gọi hoặc tin nhắn từ người tự xưng là nhân viên ngân hàng, điện lực hay một đơn vị dịch vụ quen thuộc. Sau khi tạo được lòng tin, kẻ gian tìm cách thuyết phục người dùng cài một ứng dụng được cho là cần thiết để xác minh tài khoản, xử lý giao dịch hoặc giải quyết một vấn đề khẩn cấp. Thực chất, đây có thể là phần mềm độc hại được thiết kế để giành quyền kiểm soát thiết bị.

Đọc nhiều nhất

Tin mới