Nhiều website chính phủ và tổ chức lớn tại châu Âu cùng một số quốc gia khác đã tạm ngừng hoạt động hoặc chuyển sang chế độ bảo trì ngày 21/10, sau khi hai lỗ hổng nghiêm trọng trong PHP được công bố. Đây là ngôn ngữ lập trình được sử dụng rộng rãi để vận hành website. Theo ước tính của công ty an ninh mạng Wiz, PHP hiện xuất hiện trên khoảng 70% website toàn cầu. Trước nguy cơ bị khai thác, một số cơ quan an ninh mạng khuyến cáo quản trị viên cập nhật bản vá ngay hoặc tạm ngắt kết nối hệ thống chưa được bảo vệ.
Hai lỗ hổng mang mã CVE-2026-109618 và CVE-2026-109619 được chấm 9,2/10 về mức độ nghiêm trọng. Chúng liên quan đến cách PHP xử lý những tình huống lỗi hệ thống, đặc biệt khi máy chủ cạn bộ nhớ. Theo Wiz, kẻ tấn công có thể khai thác các điểm yếu này để thực thi mã từ xa mà không cần đăng nhập. Trong một số trường hợp, thông tin nhạy cảm lưu trong bộ nhớ máy chủ như mật khẩu, mã truy cập và khóa kết nối dịch vụ cũng có nguy cơ bị lộ. Các thử nghiệm của Wiz cho thấy những nền tảng phổ biến như WordPress, Drupal và Joomla có thể bị ảnh hưởng nếu chạy trên phiên bản PHP chưa được vá.
Phạm vi tác động khiến nhiều tổ chức lựa chọn biện pháp phòng ngừa mạnh tay. Tại Hà Lan, các hệ thống chính phủ và một số tổ chức, doanh nghiệp đã ngừng kết nối; Pháp chuyển website sang chế độ bảo trì, trong khi Canada tạm gỡ một số website liên bang. Wikimedia Foundation, đơn vị vận hành Wikipedia, cũng tạm dừng một số hệ thống sử dụng PHP cho đến khi bảo đảm an toàn. Theo các nhà nghiên cứu bảo mật, lỗi có thể tồn tại từ PHP 5.4 trở lên, bao phủ nhiều thế hệ phần mềm. Cloudflare và Hadrian cho biết đã ghi nhận hoạt động tấn công hoặc khai thác các lỗ hổng, khiến việc cập nhật trở nên cấp thiết.
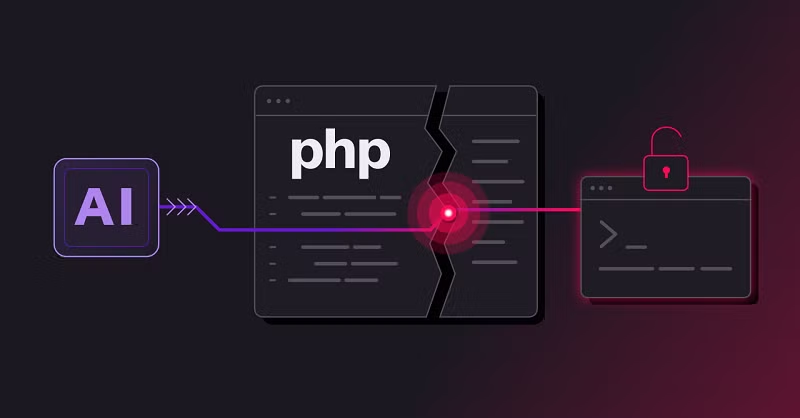
Đáng chú ý, cả hai lỗ hổng đều được phát hiện với sự hỗ trợ của trí tuệ nhân tạo. Công ty Calif tìm thấy lỗi đầu tiên khi rà soát mã nguồn PHP trong một dự án do OpenAI tài trợ. Trong khi đó, Wiz phát hiện độc lập bằng công cụ Wiz Atlas, kết hợp các mô hình AI của Google và OpenAI. Các trường hợp này cho thấy AI có thể hỗ trợ phân tích mã nguồn quy mô lớn để tìm ra điểm yếu mà phương pháp kiểm tra thông thường có thể bỏ sót. Tuy nhiên, việc phát hiện lỗi cũng cho thấy những nền tảng được sử dụng rộng rãi vẫn có thể tiềm ẩn rủi ro bảo mật kéo dài.
Dự án PHP đã phát hành các bản vá 8.5.12, 8.4.27, 8.3.36 và 8.2.35 trong ngày 21/10; một số nhánh cũ đã hết hỗ trợ cũng được xử lý bổ sung do mức độ nghiêm trọng. Quản trị viên cần kiểm tra phiên bản PHP, phối hợp với nhà cung cấp hosting để cập nhật và xác minh hệ thống sau khi vá. Nếu chưa thể khắc phục, nên cân nhắc ngắt kết nối website theo khuyến cáo an ninh mạng. Cùng thời điểm, Node.js cũng phát hành bản cập nhật xử lý 10 lỗi bảo mật riêng biệt, trong đó có một lỗi có khả năng thực thi mã từ xa. Hai sự việc không liên quan trực tiếp, nhưng cùng nhấn mạnh tầm quan trọng của việc duy trì phần mềm máy chủ ở trạng thái được hỗ trợ và cập nhật.